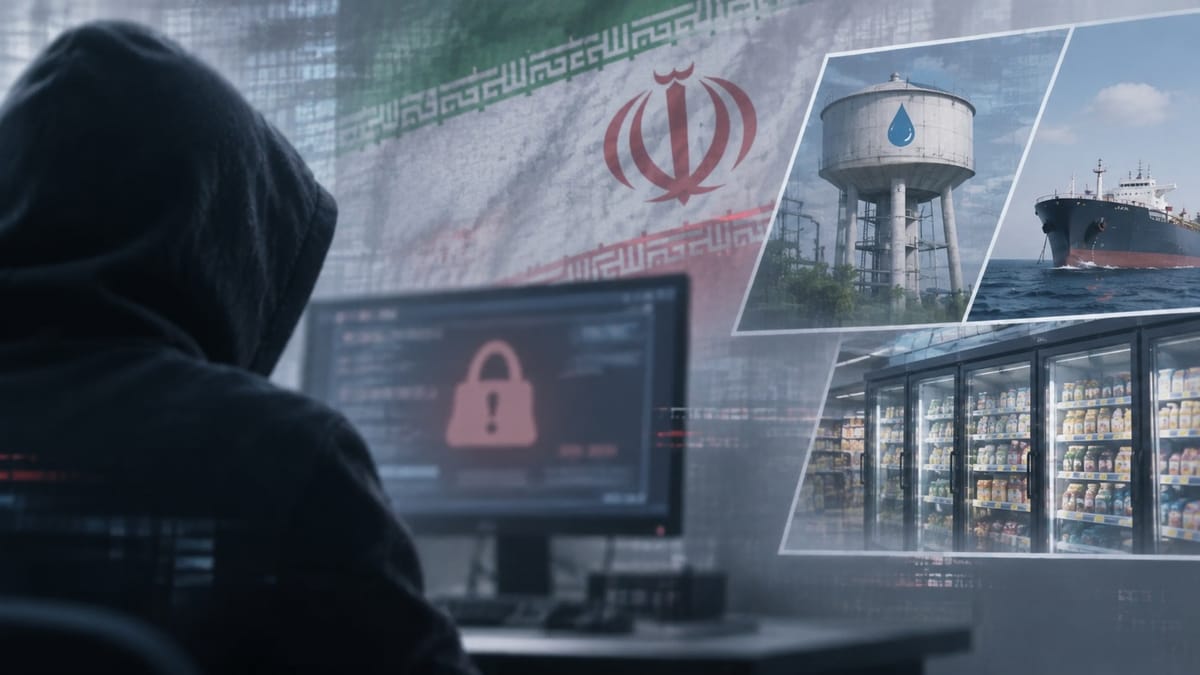
لم تعد الهجمات الإلكترونية المنسوبة إلى إيران تقتصر على سرقة البيانات أو اختراق الحسابات ونشر المعلومات المسربة، إذ باتت تستهدف أنظمة تتحكم بمرافق حيوية، من محطات المياه الأميركية إلى ناقلات الطاقة وثلاجات المتاجر الأوروبية، في تحول يحذر خبراء من أنه قد يجعل الهجمات السيبرانية أكثر قدرة على إحداث أضرار مادية.
فقد شهدت الأشهر الأخيرة ثلاث موجات من الهجمات التي خلّفت آثارًا ملموسة، وسط اشتباه مسؤولين أميركيين وأوروبيين بضلوع مجموعات قرصنة مرتبطة بإيران في تنفيذها، وفق تقرير لصحيفة "وول ستريت جورنال"، نشر يوم الجمعة.
من سرقة المعلومات إلى تعطيل المرافق
في الولايات المتحدة، فقد مشغلو محطات مياه في ولايات عدة إمكانية الوصول إلى لوحات التحكم الخاصة بمنشآتهم. كما تعرضت شبكات إلكترونية على متن ناقلتين للطاقة متجهتين إلى تكساس للاختراق أثناء عبورهما المحيط الأطلسي.
وفي أوروبا، ارتفعت درجات حرارة مئات الثلاجات في متاجر غذائية إلى نحو 49 درجة مئوية، ما تسبب في تلف مواد غذائية واندلاع حرائق، وفق التقرير.
في المقابل يشتبه مسؤولون أميركيون وفرنسيون بوقوف قراصنة إيرانيين وراء الهجمات الأوروبية، فيما لا تزال التحقيقات بشأن بعض الحوادث الأخرى مستمرة.
وقال مسؤولون وخبراء في الأمن السيبراني إن هذه العمليات تعكس توجهًا متزايدًا نحو استهداف الأنظمة التي تربط الأوامر الرقمية بالمعدات المادية، بدل الاكتفاء بالحصول على المعلومات أو تعطيل المواقع الإلكترونية.
كيف تتحول الشيفرات إلى أضرار مادية؟
يركز هذا التحول على أسلوبين رئيسيين، أولهما محو البيانات والملفات الضرورية لتشغيل الأجهزة، والثاني اختراق وحدات التحكم المنطقية القابلة للبرمجة، المعروفة اختصارًا باسم PLC.
وتستخدم هذه الوحدات في إدارة العمليات الصناعية وتشغيل محطات المياه والصرف الصحي وشبكات الكهرباء وإشارات المرور وخطوط الإنتاج.
وبحسب الصحيفة، برز اسم مجموعة "سايبر أفنجرز" (CyberAv3ngers)، المعروفة أيضًا باسم "شهيد كاوه"، في عدد من الهجمات التي استهدفت هذه الأنظمة.
وكانت وكالة الأمن السيبراني وأمن البنية التحتية الأميركية قد نسبت إلى المجموعة هجمات استهدفت عام 2023 أجهزة تحكم إسرائيلية الصنع تستخدمها مرافق مياه أميركية.
وأصدرت الوكالة لاحقًا تحذيرات من احتمال تكرار هذه العمليات، قبل تعرض أنظمة مياه في سبع ولايات أميركية على الأقل لاختراقات خلال العام الجاري.
الذكاء الاصطناعي يدخل المعركة
ولا يقتصر القلق على اتساع الأهداف، بل يشمل تطور الأدوات المستخدمة في الهجمات.
فبحسب شاليف هوليو، الرئيس التنفيذي لشركة الأمن السيبراني الإسرائيلية "دريم"، بدأت جهات إيرانية باستخدام نماذج الذكاء الاصطناعي لتحليل الشيفرات البرمجية والبحث عن ثغرات غير مكتشفة، إلى جانب دراسة التحديثات الأمنية لتحديد نقاط الضعف التي تعالجها.
وقد تسمح هذه الأساليب بتسريع عمليات البحث عن الثغرات وتوسيع نطاق الهجمات، وإن كان استخدامها الفعلي في كل حادثة من الحوادث المذكورة غير مثبت.
ويرى خبراء تحدثوا إلى الصحيفة أن القدرات السيبرانية الإيرانية لا تزال أقل تطورًا من نظيراتها الروسية والصينية، لكن الاستعداد لاستهداف مرافق مدنية وصناعية يزيد المخاوف من تداعياتها.